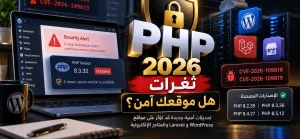
ثغرات PHP 2026 كشفت مشكلة خطيرة ممكن تكون موجودة في موقعك حتى لو كل شيء شغال طبيعي. تخيل صاحب متجر يستقبل الطلبات يوميًا، ولوحة WordPress عنده بتقول إن الإضافات محدثة. وفجأة يصله تحذير أمني: «هناك ثغرتان حرجتان في PHP». هل بيانات عملائه في خطر؟ وهل تحديث ووردبريس وحده يحميه؟
في 21 أكتوبر 2026، أعلن فريق PHP رسميًا عن إصدار تحديثات تعالج ثغرتين حرجتين قد تسمحان، في ظروف معينة، بتنفيذ تعليمات برمجية عن بُعد دون تسجيل دخول. التحذير لا يخص WordPress وحده؛ بل يتعلق ببيئة تشغيل PHP التي تعتمد عليها مواقع ومتاجر وأنظمة كثيرة.
لكن الخبر لا يعني أن كل موقع يستخدم PHP قد تعرض للاختراق. هنا يظهر دور التفكير التقني الصحيح: التحقق من الإصدار، ومعرفة حالة التصحيح، وتحديد المسؤول عن التحديث، واختبار الموقع بعد الإصلاح.
في هذا الدليل من إبداعك هنعيش قصة صاحب متجر اكتشف المشكلة، ونوضح حقيقة الثغرتين، وطريقة فحص PHP داخل WordPress، والإصدارات المصححة، و7 خطوات عملية تساعدك على التعامل مع التحذير دون قرارات عشوائية.
القصة: الموقع شغال طبيعي… فلماذا وصلت رسالة التحذير؟
محمود عنده متجر إلكتروني يبيع منتجات منزلية. الموقع مبني على WordPress وWooCommerce، وفريقه بيستقبل الطلبات يوميًا من غير مشاكل واضحة.
في مساء أحد الأيام، وصله إشعار من الاستضافة بوجود تحديث أمني عاجل يتعلق بلغة PHP.
أول حاجة فكر فيها: «هو الموقع عندي فيه مشكلة؟ أنا لسه محدث ووردبريس والإضافات!»
فتح المتجر وجرب الصفحات والسلة. كل شيء ظهر طبيعيًا. لكن لما دخل إلى معلومات الخادم، اكتشف أن إصدار PHP يحتاج إلى مراجعة أمنية.
«تم الإعلان عن ثغرات أمنية خطيرة في PHP، ويُنصح بمراجعة الإصدار المستخدم.»
المنتجات ظاهرة، والصفحة الرئيسية تعمل، ولا توجد أخطاء واضحة في لوحة التحكم.
يظهر إصدار PHP الذي يحتاج إلى التحقق من حالة التصحيح الأمني.
تحديث WordPress لا يعني بالضرورة تحديث PHP الموجودة على الخادم.
دي قصة افتراضية للتوضيح وليست حالة اختراق حقيقية أو مشروعًا ننسبه لإبداعك. لكن التحذير الذي نبني عليه المقال حقيقي وصادر عن فريق PHP نفسه.
الفكرة المهمة أن الموقع الذي يعمل بصورة طبيعية ليس بالضرورة موقعًا جرى التحقق من أمان جميع مكوناته. بعض المشكلات الأمنية قد لا تسبب أي تغيير ملحوظ في شكل الموقع أو سرعته.
ثغرات PHP 2026: ماذا حدث في 21 أكتوبر بالضبط؟
أعلن فريق PHP عن إصلاح ثغرتين حرجتين تحملان المعرّفين:
- CVE-2026-109618: تتعلق بمشكلة في التعامل مع حالات نفاد الذاكرة وبعض البيانات الداخلية غير المكتملة.
- CVE-2026-109619: ترتبط باستخدام حالة داخلية قديمة بعد تحرير الذاكرة المرتبطة بها.
بحسب الإعلان الرسمي، قد تسمح المشكلتان في ظروف معينة بتنفيذ تعليمات برمجية عن بُعد دون تسجيل دخول، وهو ما يُعرف باسم Remote Code Execution أو RCE.
بمعنى أبسط، قد يستغل مهاجم خللًا داخل بيئة تشغيل الموقع نفسها، وليس بالضرورة ثغرة في قالب WordPress أو كلمة مرور لوحة التحكم.
وتختلف درجة التعرض باختلاف إعدادات الخادم وطريقة تشغيل PHP، إلا أن الفريق المسؤول أوصى بالتحديث الفوري، موضحًا أن وسائل التخفيف ليست بديلًا كاملًا عن الإصلاح.
هل ثغرات PHP 2026 تهدد مواقع WordPress وLaravel؟
نعم، قد تتأثر مواقع WordPress وتطبيقات Laravel وغيرها من الأنظمة المبنية باستخدام PHP إذا كانت تعمل على بيئة متأثرة. المشكلة هنا لا تتعلق بمنصة إدارة المحتوى وحدها، بل باللغة المستخدمة لتشغيل التطبيق على السيرفر.
بالتالي، تحديث إضافات WordPress لا يكفي لمعالجة ثغرة موجودة في PHP نفسها، كما أن تحديث Laravel وحده لا يعني تلقائيًا أن الخادم أصبح يستخدم نسخة PHP مصححة.
لكن من الضروري التفريق بين موقع يعمل بإصدار يحتاج إلى تحديث وبين موقع ثبت اختراقه بالفعل. الأولى مشكلة تعرض محتملة تستدعي المعالجة، بينما الثانية حادث أمني يحتاج إلى تحقيق مستقل.
ما إصدارات PHP التي أصلحت الثغرتين؟
إذا كنت صاحب موقع أو مسؤولًا عن استضافة، ابدأ بمراجعة إصدار PHP المستخدم فعليًا، ثم قارنه بأول إصدار مصحح في سلسلة PHP التي تعتمد عليها.
وفقًا للتحديثات المنشورة يوم 21 أكتوبر 2026، تشمل الإصدارات المصححة من مشروع PHP ما يلي:
| سلسلة PHP | أول إصدار مصحح | التوصية |
|---|---|---|
| PHP 8.2 | 8.2.35 | التحديث العاجل والتخطيط للانتقال قبل نهاية الدعم |
| PHP 8.3 | 8.3.36 | التحديث إلى الإصدار المصحح أو إصدار أحدث مدعوم |
| PHP 8.4 | 8.4.27 | تثبيت الإصلاح الأمني والتحقق من تشغيله |
| PHP 8.5 | 8.5.12 | تثبيت الإصلاح الأمني والتحقق من تشغيله |
| PHP 8.1 أو أقدم | خارج دعم مشروع PHP | الترقية أو التحقق من وجود حزمة أمان مدعومة من المورد |
مع ذلك، بعض شركات الاستضافة وتوزيعات Linux توفر إصلاحات أمنية مدمجة في حزمها دون تغيير رقم الإصدار الأساسي، وهي عملية تُعرف باسم Backporting.
على سبيل المثال، أعلنت cPanel عن حزم EasyApache تتضمن إصلاحات أمنية لبعض الإصدارات القديمة. ولذلك، لا يكفي الاعتماد على رقم الإصدار وحده إذا كنت تستخدم حزمًا مدارة من مورد يقدم تحديثات أمنية خاصة.
راجع النشرة الأمنية الرسمية من cPanel لمعرفة الحزم المحدثة.
كيف تعرف إصدار PHP في موقع WordPress خلال دقيقة؟
مش مطلوب منك تكون مبرمجًا حتى تعرف إصدار PHP المستخدم في موقعك. يوفر WordPress طريقة واضحة لفحص معلومات الخادم من داخل لوحة التحكم.
- سجل الدخول إلى لوحة تحكم WordPress.
- من القائمة الجانبية، اختر أدوات (Tools).
- افتح صحة الموقع (Site Health).
- انتقل إلى معلومات (Info).
- افتح قسم الخادم (Server).
- ابحث عن PHP version وسجل رقم الإصدار.
بعدها قارن الرقم بالإصدارات المصححة الموضحة في الجدول. وإذا كنت تستخدم استضافة مُدارة، اطلب من الدعم تأكيد حالة التصحيح والحزمة الأمنية المستخدمة.
للمزيد، راجع دليل WordPress الرسمي لأداة Site Health.
7 خطوات للتعامل مع ثغرات PHP 2026 دون قرارات عشوائية
بعد التأكد من وجود التحذير، لا تتجاهله لمجرد أن الموقع يعمل بصورة طبيعية. وفي المقابل، تجنب تغيير إعدادات مهمة من غير فهم أثرها على الموقع. الاستجابة الجيدة تجمع بين السرعة والدقة.
1. حدد بيئة التشغيل وحالة التصحيح
ابدأ بتحديد إصدار PHP الموجود على الخادم. سجّل أيضًا اسم شركة الاستضافة ونوع لوحة الإدارة، حتى تعرف الجهة المسؤولة عن تثبيت التحديثات.
2. اطلب تأكيدًا واضحًا من الاستضافة
بدل السؤال العام «هل السيرفر آمن؟»، اطلب من الدعم تأكيد معالجة الثغرتين بالمعرّفين CVE-2026-109618 وCVE-2026-109619، مع ذكر إصدار الحزمة أو التحديث الأمني.
3. راجع النسخ الاحتياطية وخطة الاستعادة
تأكد من توفر نسخة احتياطية حديثة للملفات وقاعدة البيانات، مع إمكانية استعادتها عند الحاجة. هذه الخطوة تساعد في معالجة مشكلات التوافق، لكنها لا تحل الثغرة الأمنية نفسها.
4. طبّق التحديث الأمني المناسب بسرعة
في الاستضافة المشتركة قد يدير المزود تحديثات PHP على مستوى السيرفر. أما في VPS أو السيرفر الخاص، فقد تكون مسؤولية التحديث على مدير الخادم أو الجهة التي تديره.
الأولوية هنا هي تثبيت إصدار مصحح أو حزمة أمنية معتمدة. وإذا كانت بيئتك تستخدم إصدارًا قديمًا خارج الدعم ولا يتوفر له إصلاح موثوق، فلا تعتبر جدار الحماية بديلًا مضمونًا؛ قيّم عزل الخدمة أو إيقافها مؤقتًا عند تعذر المعالجة، بالتنسيق مع المسؤول الأمني والاستضافة.
5. تحقق من تشغيل النسخة المصححة بالفعل
قد ينجح تثبيت الحزمة بينما تظل بعض عمليات PHP القديمة قيد التشغيل حتى إعادة تحميل الخدمات المناسبة. لهذا السبب يجب التأكد من إصدار بيئة الويب الفعلية بعد التحديث، وليس الاكتفاء برسالة نجاح التثبيت.
6. اختبر وظائف الموقع المهمة
بعد إصلاح البيئة، انتقل إلى اختبار الخدمات الأساسية للموقع، مع مراعاة طبيعة النشاط.
- افحص الصفحة الرئيسية والصفحات الداخلية.
- جرّب تسجيل الدخول ولوحة الإدارة.
- راجع نماذج التواصل وإرسال البريد.
- اختبر سلة المشتريات والدفع في وضع تجريبي آمن.
- تأكد من عمل Elementor والإضافات الأساسية.
- راقب تكاملات API والمهام المجدولة والطلبات الجديدة.
7. راقب الموقع بعد تنفيذ الإصلاح
أخيرًا، راجع سجلات الأخطاء والنشاط الإداري والتغييرات غير المعتادة. وإذا ظهرت مؤشرات على اختراق حقيقي، فالتحديث وحده لا يكفي لمعالجة آثار الحادث؛ عندها تحتاج إلى فحص أمني متخصص وحفظ الأدلة وتقييم نطاق التأثير.
□ تحديد إصدار PHP الذي يعمل به الموقع.
□ التحقق من حالة الإصلاح الأمني لدى الاستضافة.
□ مراجعة النسخ الاحتياطية وإمكانية الاستعادة.
□ تطبيق الإصدار أو الحزمة الأمنية المناسبة.
□ التأكد من تشغيل الخدمات بالنسخة المصححة.
□ اختبار وظائف الموقع الأساسية بعد التحديث.
□ متابعة السجلات والأخطاء والنشاط غير المعتاد.
رسالة جاهزة للاستضافة: هل موقعي محمي من الثغرتين؟
لو مش مسؤولًا تقنيًا عن السيرفر، تقدر تطلب المعلومة الصحيحة من مزود الاستضافة بدل الاعتماد على التخمين.
مرحبًا،
أرغب في التأكد من حالة الإصلاح الأمني لثغرتي PHP المعلنتين بتاريخ 21 أكتوبر 2026:
CVE-2026-109618
CVE-2026-109619
برجاء توضيح إصدار PHP المستخدم فعليًا في موقعي، وهل تم تطبيق الإصلاحين على الخادم؟
في حال استخدام حزم أمنية من مزود النظام، أرجو تحديد رقم الحزمة أو النشرة الأمنية التي تؤكد حالة المعالجة.
كما أرجو توضيح ما إذا كنت بحاجة إلى تغيير إصدار PHP من لوحة الاستضافة أو تنفيذ أي خطوات إضافية للحفاظ على توافق الموقع.
شكرًا لكم.
الإجابة الفنية المفيدة يجب أن تحدد الإصدار وحالة المعالجة والمسؤول عن التنفيذ. مجرد الرد بأن «السيرفر آمن» لا يمنح صاحب الموقع معلومات كافية للتحقق.
هل تحديث WordPress أو تركيب إضافة حماية يحل المشكلة؟
أوضح WordPress في تحذيره الصادر يوم 21 أكتوبر 2026 أن الثغرتين موجودتان في PHP نفسها، ولا تتطلبان تحديثًا مخصصًا في WordPress.
معنى ذلك أن تحديث القالب والإضافات يظل مهمًا للأمان، لكنه لا يُغني عن معالجة الخلل الموجود في بيئة تشغيل PHP.
كذلك، شهادة HTTPS أو وجود Cloudflare أو WAF لا يثبت أن الخادم حصل على التحديثات. هذه الأدوات تؤدي وظائف مختلفة وقد تضيف طبقات حماية، لكنها ليست بديلًا عن الإصلاح الأمني المطلوب.
هل يتأثر موقعك إذا كان يستخدم PHP 8.1 أو إصدارًا أقدم؟
الإصدارات الأقدم من PHP 8.2 خرجت من دورة الدعم الأمني لمشروع PHP نفسه. لذلك، تحتاج المواقع التي تعتمد عليها إلى خطة انتقال لإصدار مدعوم أو إلى التحقق من وجود إصلاح أمني موثق ضمن خدمة دعم ممتدة من المورد.
ومن المهم معرفة أن دعم PHP 8.2 الأمني ينتهي في 31 ديسمبر 2026. لهذا السبب، حتى لو طبّقت تحديث 8.2.35 الآن، فمن الأفضل التخطيط للانتقال إلى فرع أحدث مدعوم ومتوافق مع موقعك.
للتأكد من مواعيد الدعم، استخدم جدول إصدارات PHP المدعومة رسميًا.
كيف تعرف إذا كان الموقع قد تعرض للاختراق بالفعل؟
وجود إصدار PHP متأثر لا يثبت حدوث اختراق، كما أن الموقع قد يعمل بشكل طبيعي رغم وجود نشاط ضار لم يظهر للمستخدم.
من العلامات التي تستحق التحقيق ظهور حسابات إدارية غير معروفة، أو تغييرات غير مبررة في الملفات، أو إعادة توجيه الزوار إلى صفحات مشبوهة، أو تسجيل نشاط غير معتاد على الخادم.
لكن التشخيص النهائي يحتاج إلى فحص السجلات والملفات والأدلة المتاحة. وإذا كنت تتعامل مع بيانات عملاء أو مدفوعات، ينبغي تقييم الحادث بواسطة مختصين واتخاذ الإجراءات الملائمة للمتطلبات القانونية والتنظيمية المنطبقة.
ثغرات PHP 2026: ماذا نتعلم منها لحماية المواقع مستقبلًا؟
بعيدًا عن تفاصيل الثغرتين، الخبر يكشف مشكلة تشغيلية أكبر: شركات كثيرة تهتم بشكل الموقع وسرعته وتجديد الدومين، لكنها لا تعرف من المسؤول عن تحديث الخادم أو مراجعة النسخ الأمنية.
قد تتولى شركة التطوير إنشاء الموقع، بينما تدير شركة أخرى الاستضافة، ويتعامل صاحب المشروع مع الاثنين دون تحديد واضح لمسؤوليات الصيانة.
وعند ظهور تحذير أمني عاجل، يبدأ كل طرف في السؤال: «مين المفروض يعمل التحديث؟».
الحل الأفضل يبدأ بتوثيق المسؤوليات: من يتابع نشرات الأمان؟ ومن يختبر التحديثات؟ وأين النسخ الاحتياطية؟ وكيف نتصرف إذا تعذر إصلاح مشكلة حرجة فورًا؟
سواء كنت تستخدم WordPress أو WooCommerce أو Laravel، فإن وجود هذه الإجابات يختصر وقت الاستجابة ويقلل الاعتماد على ردود الفعل المتأخرة.
إذا كنت تدير موقعك على خادم مستقل، يمكنك أيضًا قراءة مقال إبداعك عن استضافة VPS لفهم دور بيئة الاستضافة في إدارة المواقع.
أسئلة شائعة عن ثغرات PHP 2026 وأمان المواقع
هل جميع مواقع WordPress معرضة للاختراق بسبب ثغرات PHP؟
لا. تتوقف درجة التعرض على إصدار PHP وحالة التحديث وطريقة تشغيل الخادم وإعداداته. ولا يعني وجود نسخة متأثرة أن الموقع تعرض للاختراق بالفعل.
ما أرقام ثغرات PHP المكتشفة في أكتوبر 2026؟
أعلن فريق PHP يوم 21 أكتوبر 2026 عن إصلاح ثغرتين حرجتين تحملان الرقمين CVE-2026-109618 وCVE-2026-109619.
ما إصدارات PHP التي تحتوي على الإصلاحات الأمنية؟
أول الإصدارات القياسية المصححة هي PHP 8.2.35 و8.3.36 و8.4.27 و8.5.12. وقد تحتوي بعض حزم أنظمة التشغيل المدعومة على إصلاحات Backport موثقة من المورد.
كيف أعرف إصدار PHP الموجود في WordPress؟
افتح لوحة التحكم، ثم أدوات، وصحة الموقع، ومعلومات، والخادم. من هناك تستطيع معرفة إصدار PHP المستخدم.
هل تتأثر مواقع Laravel بثغرات PHP الجديدة؟
قد تتأثر تطبيقات Laravel إذا كانت تعمل على بيئة PHP معرضة للمشكلة. يجب مراجعة نسخة PHP التي تخدم طلبات الويب وحالة تصحيحها، وليس إصدار إطار العمل وحده.
هل تحديث WordPress يكفي لإصلاح ثغرات PHP؟
لا. تحديث WordPress مهم بشكل عام، لكن الثغرتين موجودتان في لغة PHP، ولذلك يلزم تحديث بيئة التشغيل أو تثبيت الحزمة الأمنية المناسبة.
هل Cloudflare أو WAF يغني عن تحديث PHP؟
لا. يمكن أن تساهم أدوات الحماية في تخفيف بعض المخاطر، لكنها لا تمثل بديلًا كاملًا عن التحديث الأمني الذي أعلن عنه فريق PHP.
ماذا أفعل إذا كانت الاستضافة لا توفر إصدارًا مصححًا؟
اطلب من الشركة بيان حالة التصحيح وخطة المعالجة. وعند تعذر تأمين الخادم، يجب تقييم الانتقال إلى بيئة مدعومة أو عزل الخدمة المعرضة بصورة مؤقتة وفق حساسية النشاط ودرجة الخطر.
الخلاصة: الموقع الذي يعمل ليس بالضرورة موقعًا آمنًا
الدرس الأساسي من ثغرات PHP 2026 هو أن الأمان لا يُقاس فقط بسرعة الموقع أو عدم ظهور أخطاء للزوار. الحماية تبدأ بمعرفة مكونات الموقع ومتابعة نشرات الأمان والاستجابة للتحديثات المهمة.
بدل القلق من كل خبر جديد، اتبع طريقة عملية: تحقق من المصدر، وافحص إصدارك، واسأل الاستضافة عن حالة الإصلاح، ثم اختبر الموقع بعد التحديث.
في إبداعك نهتم بمساعدة أصحاب الشركات على فهم القرارات التقنية المتعلقة بمواقعهم وأنظمتهم، سواء في التطوير أو بيئات الاستضافة أو التحديثات والتكاملات. لأن الموقع الجيد مش مجرد تصميم جذاب، لكنه خدمة رقمية تحتاج إلى إدارة وتشغيل وصيانة بصورة صحيحة.
مصادر المعلومات الأمنية
- PHP.net — الإعلان الأمني بتاريخ 21 أكتوبر 2026.
- WordPress.org — التحذير الأمني لأصحاب المواقع.
- WordPress — دليل فحص إعدادات الخادم.
- PHP — جدول الإصدارات المدعومة.
- cPanel — بيان الحزم الأمنية المصححة.
إعداد المحتوى: إبداعك — حلول رقمية للشركات.
آخر مراجعة للمعلومات الأمنية: 22 أكتوبر 2026. يرجى الرجوع إلى نشرات PHP ومزود الاستضافة قبل تنفيذ أي تحديثات، لأن حالة الحزم والدعم قد تتغير.
هل لديك فكرة مشروع؟
في إبداعك نحول فكرتك إلى موقع أو نظام أو تطبيق احترافي قابل للتطوير.